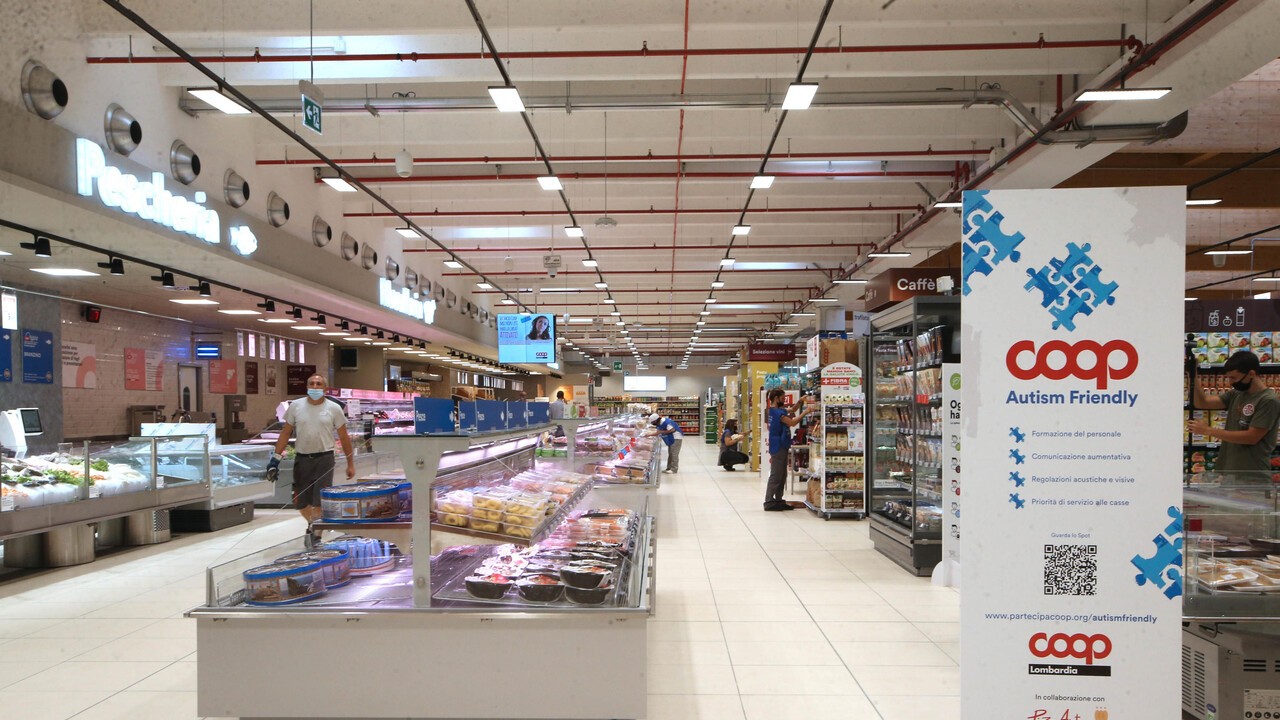
Notte del 2 novembre 2026, ore 4. Mentre la Sicilia dorme, qualcuno accende a distanza i banchi frigo dei supermercati Coop e li trasforma in forni. Almeno tre punti vendita a Catania e uno a Palermo si svegliano con tonnellate di alimenti da buttare, surriscaldati da un attacco informatico che ha manomesso i parametri di temperatura degli impianti di refrigerazione.
Secondo ANSA.it, a confermare il colpo è Giuseppe Spadaro, direttore generale del gruppo Radenza che gestisce i supermercati a marchio Coop. La polizia postale sta ricostruendo la provenienza degli attacchi e l'entità dei danni, e verifica i collegamenti con quanto accaduto lo stesso giorno in Belgio, Svezia, Lussemburgo, Estonia, Olanda e Irlanda.
Un filo rosso che attraversa mezza Europa
Non è un episodio isolato. È un'operazione coordinata, che segue il copione già visto in Francia lo scorso 12 ottobre. Anche lì gli hacker avevano attivato a distanza la modalità di sbrinamento, facendo schizzare le temperature dei congelatori fino a 50 gradi sopra lo zero e distruggendo il cibo contenuto.
Secondo StrettoWeb, in Sicilia sono sei i punti vendita colpiti da guasti agli impianti di refrigerazione, mentre Open parla di almeno dodici casi tra Palermo, Catania e Ragusa, nel giorno esatto in cui mezza Europa faceva i conti con la stessa anomalia.
In Belgio, a segnalare “incidenti informatici” sono stati colossi come Delhaize, Carrefour, Intermarché e Spar, in decine di negozi sia nelle Fiandre che in Vallonia. Il portavoce di Carrefour Belgio, Mich Vergauwen, è netto: “Si tratta di cyberattacco, non c'è altra spiegazione”. I disagi si sono verificati in una quindicina dei 700 negozi della catena presenti nel Paese. La procura federale belga ha aperto un'indagine.
Nel sud della Svezia, Dennis Vidal, responsabile di uno dei negozi colpiti, ha descritto la scena alla tv pubblica Svt: “Stiamo svuotando i congelatori, non c'è molto altro che possiamo fare. Si stanno ricominciando a raffreddare ma è già tutto rovinato”. Si temono tonnellate di derrate alimentari da buttare in mezza Europa.
Il cibo bruciato mentre i popoli hanno fame
Fermiamoci un momento. Tonnellate di cibo distrutte in un colpo solo, in un continuto dove milioni di persone ricorrono ai banchi alimentari, dove i lavoratori poveri scelgono tra il pane e la bolletta. E cosa ci viene detto? Che è “altamente preoccupante”, parola dell'Unione Europea. Che la Commissione “dispone di diversi strumenti per rispondere”. Strumenti che, come al solito, servono a proteggere le catene di approvvigionamento e la “fiducia dei consumatori”, cioè il profitto della grande distribuzione, non il diritto a mangiare.
Il commissario all'agricoltura Christophe Hansen ha parlato di “un tentativo deliberato d'interrompere la nostra catena di approvvigionamento alimentare e di minare la fiducia dei consumatori: un monito che dobbiamo prendere sul serio”. Promette di sollevare la questione nella prossima riunione del collegio commissariale. Nel frattempo il cibo marcisce e nessuno, al momento, ha rivendicato gli attacchi.
Macchine vecchie, mercato senza scrupoli
Il Centro per la Sicurezza Informatica del Belgio (CCB) ha espresso preoccupazione per l'aumento degli incidenti, dovuto in particolare all'uso mirato dell'intelligenza artificiale, tendenza in accelerazione negli ultimi sei mesi. Ma c'è un dato più sporco ancora, e lo dicono i fatti: i sistemi finiti nel mirino sono quelli più vecchi, collegati alla rete 4G invece che alla più moderna 5G, o non sufficientemente schermati.
Il gruppo belga di refrigerazione industriale Sabcobel ha ammesso di aver iniziato a mettere in sicurezza gli impianti solo dopo l'attacco francese di ottobre, e che circa il 10% dei macchinari non era ancora stato revisionato. Proprio alcuni di questi si trovavano nei negozi colpiti. Il produttore danese Danfoss, dopo il caso francese, aveva spiegato che le apparecchiature malfunzionanti erano nella maggior parte dei casi prodotti obsoleti, incapaci ormai di ricevere aggiornamenti software o di sicurezza.
Ecco la verità nuda: anni di tagli ai costi, di manutenzione rimandata, di sicurezza informatica considerata una spesa superflua. I padroni della grande distribuzione hanno risparmiato sui sistemi che tengono Fresco il cibo del popolo, e adesso il conto lo pagano tonnellate di alimenti distrutti e lavoratori costretti a svuotare congelatori all'alba. Nessun amministratore delegato finirà sotto indagine per questo. Il profitto prima di tutto, sempre.
Chi protegge la catena del cibo?
La Commissione Europea ha rimarcato che “questi episodi dimostrano che gli attacchi informatici possono interrompere i servizi, avere ripercussioni sulle imprese e incidere direttamente sulla vita quotidiana dei cittadini”. Vero. Ma la vita quotidiana dei cittadini, per questa Europa neoliberale, conta solo quando coincide con quella delle imprese.
La catena alimentare è un bene comune. Che sia gestita da colossi privati che la espongono al primo hacker di passaggio, con macchine vecchie di anni e schermature insufficienti, è la dimostrazione che il mercato non sa proteggere nemmeno ciò che vende. Serve una pianificazione pubblica della filiera alimentare, manutenzione obbligatoria, investimenti collettivi invece della scorciatoia del guadagno privato.
La polizia postale indaga. L'Agenzia per la cybersicurezza nazionale è stata contattata dal gruppo Radenza, che ha attivato i protocolli per fare indagini in profondità e sta calcolando i danni. Nessuno sa chi ha ordinato l'attacco né perché. Intanto, in mezza Europa, si buttano tonnellate di cibo che qualcuno avrebbe mangiato volentieri.
Domande frequenti
Cosa è successo nei supermercati della Sicilia il 2 novembre 2026?
Hacker hanno attaccato i sistemi di refrigerazione di almeno tre punti vendita Coop a Catania e uno a Palermo alle 4 del mattino, modificando i parametri di temperatura e provocando il deperimento degli alimenti.
Quali altri paesi europei sono stati colpiti?
Belgio, Svezia, Lussemburgo, Estonia, Olanda e Irlanda hanno segnalato gli stessi disservizi, seguendo il modello dell'attacco avvenuto in Francia il 12 ottobre 2026.
Chi sta indagando sugli attacchi informatici ai frigoriferi?
In Italia la polizia postale, in Belgio la procura federale. Il gruppo Radenza ha contattato l'Agenzia per la cybersicurezza nazionale. Nessuno ha finora rivendicato gli attacchi.
Perché i vecchi impianti di refrigerazione sono più vulnerabili?
Secondo le prime valutazioni, i sistemi colpiti sono i più anziani, collegati alla rete 4G invece che alla 5G o privi di schermature adeguate, e incapaci di ricevere aggiornamenti software o di sicurezza.